CRA: o que muda na segurança dos controladores.
E por que isso importa no Brasil.
Uma regra europeia pode ajudar você a fazer perguntas melhores sobre o equipamento da sua loja, clínica ou indústria — e sobre quem cuidará dele depois da compra.
Explore o antes e depois ↓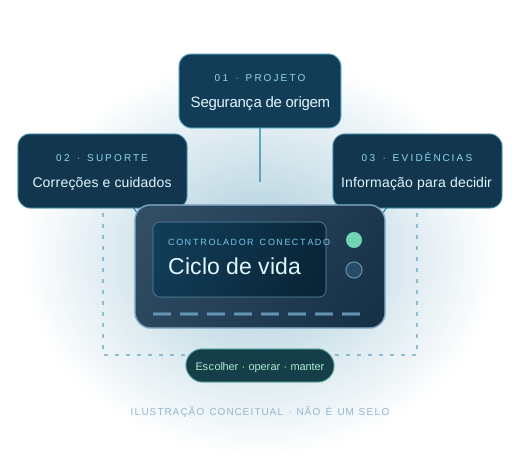
Requisitos principais de produto: aplicação a partir de dezembro de 2027.
O que é o Cyber Resilience Act?
O Cyber Resilience Act (CRA) é o Regulamento (UE) 2024/2847, uma regra europeia de cibersegurança para produtos com elementos digitais. Ele trata de hardware e software colocados no mercado da União Europeia, incluindo componentes vendidos separadamente. Fonte: resumo da Comissão Europeia.
Em linguagem simples, a ideia é que a segurança faça parte do projeto e continue no suporte: o fabricante precisa considerar riscos, tratar vulnerabilidades e informar ao comprador como usar e manter o produto de forma segura. Visão geral oficial do CRA.
Além de “esse controlador funciona?”, pergunte: “como ele será protegido, atualizado e atendido durante os anos em que eu depender dele?”
Controladores, supervisórios e dispositivos de comunicação conectados são exemplos em que vale verificar o enquadramento. O nome comercial, sozinho, não determina se um produto está abrangido. Há exceções: dispositivos médicos sujeitos aos regulamentos europeus MDR ou IVDR, por exemplo, seguem regras próprias. Referência oficial sobre escopo e saúde.
Do problema que fica para o cliente
à responsabilidade prevista no produto.
Compare situações que podem existir hoje com práticas alinhadas ao CRA. Nem todo produto atual tem essas lacunas, e a melhoria depende da implementação.
Senha padrão vira senha permanente.
O equipamento entra na rotina sem revisar as credenciais e os acessos.
Acesso indevido fica mais fácil quando uma credencial conhecida continua em uso.
Configuração segura desde o início.
O produto e suas instruções orientam uma ativação segura, com controle de acesso adequado.
Menos dependência de o cliente descobrir sozinho o que precisa ser protegido.
Representação educativa, sem medição de risco ou avaliação de conformidade. Referência: obrigações dos fabricantes.
O ganho está no ciclo de vida
O CRA reforça uma lógica de acompanhamento do produto. A Comissão Europeia resume esse percurso em avaliação de riscos e projeto, documentação e avaliação de conformidade, informação ao comprador e tratamento de vulnerabilidades durante o suporte. Veja o percurso descrito pela Comissão.
Para quem compra um chiller ou monta uma loja, isso ajuda a incluir a manutenção digital no planejamento do investimento. Um equipamento pode continuar funcionando fisicamente e, ainda assim, precisar de atenção porque seu software deixou de receber correções.
O CRA já está em vigor.
A aplicação acontece por etapas.
Selecione uma data para entender o que ela representa. A classificação abaixo corresponde à data de revisão do artigo.
11 de setembro de 2026: a obrigação de notificar começou.
Fabricantes abrangidos já devem comunicar vulnerabilidades ativamente exploradas e incidentes graves que afetem a segurança do produto. Isso não significa que todos os requisitos técnicos já sejam obrigatórios.
Fonte: calendário de implementação da Comissão Europeia. Entrada em vigor e aplicação principal.
O que já é exigido agora?
Em 25 de outubro de 2026, as obrigações de notificação dos fabricantes já são aplicáveis. Elas tratam de vulnerabilidades ativamente exploradas e de incidentes graves que afetem a segurança do produto, não de qualquer alarme de temperatura.
Os dois primeiros prazos contam da ciência do fabricante. Para vulnerabilidade explorada, o relatório final vence em até 14 dias após a disponibilização de medida corretiva; para incidente grave, em até um mês após a notificação de 72 horas. Esses são prazos regulatórios de comunicação, não promessas de conserto ao cliente. Fonte: regras de notificação.
A ENISA colocou a plataforma única de notificação em operação em 11 de setembro de 2026. Ela permite encaminhar a comunicação às autoridades competentes por um canal comum. Comunicado oficial da ENISA.
Por quanto tempo haverá suporte?
O período de suporte é uma informação essencial para comparar propostas. O CRA estabelece, em regra, pelo menos cinco anos, com exceção quando a vida útil esperada for menor; a definição também deve considerar o tempo de uso esperado do produto. Referência: material oficial do CCB Bélgica.
Peça uma data de término de suporte para o modelo e a versão oferecidos. Isso ajuda a evitar a compra de uma unidade cuja assistência de segurança acaba antes do horizonte planejado para a instalação. Não confunda esse período com garantia física, peças ou atendimento presencial.
O CRA se aplica ao Brasil?
O CRA é um regulamento europeu, não uma obrigação geral imposta a toda loja ou clínica brasileira. Porém, o critério não é a nacionalidade do fabricante: uma empresa de fora da União Europeia que coloca produtos abrangidos naquele mercado também precisa observar as regras. Fonte oficial sobre fabricantes e mercado europeu.
Para quem compra e opera apenas no Brasil, o benefício pode ser indireto: um fabricante pode incorporar as melhorias à mesma plataforma vendida aqui. Confirme isso no produto e no suporte local; não presuma equivalência só porque a marca vende na Europa.
Exigência europeia.
Melhor critério de compra no Brasil.
Atualizações com um caminho claro
Você sabe onde obtê-las e quem responde por avisar sobre correções disponíveis.
Investimento melhor planejado
Uma data de suporte ajuda a prever manutenção, atualização ou substituição.
Resposta mais organizada
Um canal de segurança definido facilita encaminhar uma suspeita ao fabricante.
Menos decisões no escuro
Instruções e documentos permitem comparar propostas além de preço e funções.
São benefícios potenciais para a compra e a operação, não garantias automáticas do CRA no Brasil. Devem ser confirmados pelo fornecedor para o produto, a região e o contrato.
“Preparado para o CRA” é igual a “em conformidade”?
Não. Um compromisso público ou um plano de adequação mostra uma direção. A conformidade precisa de evidências para o produto e o escopo declarado.
1Compromisso ou plano de adequação
Mostra que o fabricante está se preparando. Pergunte quais entregas já existem e quais ainda estão previstas. Um anúncio corporativo não comprova toda a linha de produtos.
2Práticas e normas técnicas
Processos de desenvolvimento seguro e referências como IEC 62443 podem ajudar a avaliar a maturidade. Verifique o que foi avaliado, para qual produto ou processo e com que escopo; isso não substitui automaticamente as evidências do CRA.
3Evidências de conformidade do produto
Peça identificação do modelo e da versão, declaração UE de conformidade que abranja o CRA quando aplicável e informações do procedimento de avaliação. A marcação CE isolada não informa a você quais requisitos e versões foram cobertos.
A Comissão explica que muitos produtos admitem avaliação pelo próprio fabricante; outros exigem procedimentos mais rigorosos ou participação de organismo notificado. Por isso, “certificado por terceiro” não é uma exigência universal para todo produto abrangido. Fonte: avaliação de conformidade.
Seis perguntas antes de fechar a compra
Use este roteiro na conversa com fabricante, distribuidor ou integrador. Ele ajuda a reunir informações; não emite uma certificação.
Onde o ColdNOC entra nessa história?
A escolha de um produto com boas práticas comprovadas é uma parte do trabalho. A instalação precisa manter o acesso protegido e a equipe precisa acompanhar a operação.
Projeto, correções, documentação e suporte do controlador.
Rede, contas, permissões, configuração e resposta da equipe.
VPN, MFA, permissões, registros, histórico e alertas, conforme o projeto.
O ColdNOC reúne monitoramento, acesso remoto protegido e recursos para apoiar a manutenção. A proteção da plataforma inclui autenticação multifator, regras de rede e backups do servidor. Isso complementa o trabalho do fabricante e da equipe local; não transforma, por si só, um equipamento em produto conforme ao CRA.
Conheça também o guia visual de segurança no monitoramento remoto e o serviço de hardening do ambiente BOSS.
Dúvidas rápidas
Preciso trocar meus controladores no Brasil até dezembro de 2027?
O CRA não estabelece essa troca geral para instalações brasileiras. Avalie suporte, exposição, condição do equipamento e necessidades da operação. O calendário europeu não é um prazo automático de substituição da sua loja.
Estar em conformidade significa não sofrer ataques?
Não. Significa demonstrar atendimento aos requisitos aplicáveis. Segurança ainda depende de manutenção, configuração e uso; nenhuma marcação elimina todos os riscos.
Posso escolher pelo nome do fabricante?
Use a reputação como ponto de partida, mas peça documentos do modelo e da versão. Produtos antigos, linhas diferentes e versões regionais podem ter condições distintas.
Seu controlador tem um plano de suporte.
E a sua operação, um plano de acompanhamento?
Converse com a equipe ColdNOC para avaliar o monitoramento e o acesso remoto da sua instalação, considerando os equipamentos e os dados disponíveis.
Avaliar minha operação com o ColdNOC ↗Atendimento em todo o Brasil · Escopo definido após avaliação.Fontes e data de referência
Conteúdo educativo revisado em 25/10/2026. As datas do calendário e os estados “já aplicável” se referem a esse dia. Para decisões de enquadramento, consulte os documentos oficiais e o fabricante.
- Comissão Europeia: visão geral do CRA e calendário de implementação.
- Obrigações de notificação e entrada em operação da plataforma da ENISA.
- Obrigações dos fabricantes, avaliação de conformidade e resumo do regulamento e transição.
- CCB Bélgica: suporte e obrigações e G_NIUS: escopo, mercado europeu e exceções.
- CAREL: compromisso com o Cyber Resilience Act.
As comparações são ilustrativas. Benefícios para compradores brasileiros são uma análise prática deste artigo, condicionada à versão e ao suporte oferecidos no Brasil. Não se declara certificação CRA de marcas ou do ColdNOC.